Introdução
No cenário corporativo contemporâneo, a volatilidade do mercado, as exigências regulatórias e a complexidade operacional transformaram a gestão de riscos de uma função burocrática em um motor essencial de competitividade.
Decisões estratégicas tomadas sem visibilidade clara dos impactos e incertezas expõem a organização a perdas financeiras severas, sanções legais e danos irreversíveis à reputação.
Uma gestão de riscos madura não visa eliminar qualquer possibilidade de incerteza, mas sim capacitar a liderança a fazer escolhas conscientes e informadas.
Nesse contexto, a Matriz de Risco consolida-se como a principal ferramenta de visualização, alinhamento e governança, transformando dados operacionais dispersos em inteligência executiva para a priorização de recursos e tomada de decisão.
O Que É a Matriz de Risco (Heatmap)?
A Matriz de Risco — frequentemente visualizada sob a forma de mapa de calor (heatmap) — é uma ferramenta analítica e gráfica desenhada para mapear, classificar e priorizar eventos incertos que possam comprometer os objetivos estratégicos ou operacionais de uma organização.
Sua dinâmica baseia-se no cruzamento de duas dimensões fundamentais:
- Probabilidade: a frequência ou a estimada de ocorrência do evento.
- Impacto: a magnitude e/ou severidade das consequências caso o evento se materialize (financeiras, operacionais, regulatórias, reputacional, entre outras).
A representação visual em heatmap emprega convenções de cores intuitivas (verde para níveis baixos, amarelo/laranja para médios e vermelho para críticos). Sua função primária não é meramente documentar exposições, mas sim conferir clareza visual instantânea para a alta administração e comitês de risco, permitindo distinguir com rapidez quais vulnerabilidades demandam intervenção imediata daquelas passíveis de monitoramento em suas rotinas.
Como Criar um Modelo Eficiente de Matriz de Risco?
Construir uma matriz eficiente exige ir além de templates genéricos. O modelo deve refletir a realidade operacional e o apetite a risco da empresa. Os pilares essenciais incluem:
- Definição clara do escopo e objetivos: Delimitar se o foco é estratégico (corporativo), operacional (por unidade/processo) ou específico de um projeto ou conformidade regulatória (Lei 12.846/13/LGPD).
- Alinhamento ao Apetite a Risco: Estabelecer a régua de corte e limites aceitáveis de tolerância antes de classificar os eventos.
- Padronização metodológica: Garantir coerência conceitual para que diferentes áreas (TI, Finanças, Operações, Jurídico) avaliem probabilidade e severidade sob as mesmas premissas.
- Governança de dados e papéis definidos: Estabelecer quem é o responsável pela identificação (risk owner), quem avalia os controles (control owner) e quem aprova as estratégias de resposta (process owner).
- Simplicidade e Aderência: Evitar complexidades matemáticas excessivas que dificultem o entendimento e a apropriação pelos gestores de negócio.
Quais Processos Devem Ser Priorizados?
Tentar mapear exaustivamente todos os processos da organização de uma só vez é um dos erros mais comuns, gerando sobrecarga operacional e paralisia analítica.
A priorização deve ser conduzida a partir de critérios estratégicos e de materialidade:
- Vinculação aos objetivos estratégicos: Processos diretamente responsáveis pela entrega das metas corporativas prioritárias e geração de receita.
- Criticidade e continuidade de negócio: Processos essenciais cuja interrupção paralisa as operações ou acarreta penalidades contratuais críticas.
- Sensibilidade regulatória e Compliance: Áreas sujeitas a legislações estritas (como anticorrupção, proteção de dados/LGPD, normas trabalhistas, financeiras e ambientais).
- Histórico de Incidentes e perdas: Processos que registraram falhas recorrentes, litígios ou perdas financeiras no passado recente.
- Expressividade financeira: Processos que movimentam fluxos financeiros significativos ou gerenciam ativos tangíveis e intangíveis de alto valor.
Como Identificar e Registrar os Eventos de Risco?
A identificação sistemática depende da combinação de técnicas qualitativas e quantitativas:
- Workshops estruturados e entrevistas: Dinâmicas com lideranças e especialistas de cada processo de negócio.
- Revisão de auditorias e incidentes anteriores: Análise de deficiências identificadas em trabalhos anteriores e recocorrências históricas.
- Análise de cenários e mapeamento de processos: Entendimento e formalização dos fluxos de trabalho para localizar pontos de falha e vulnerabilidades.
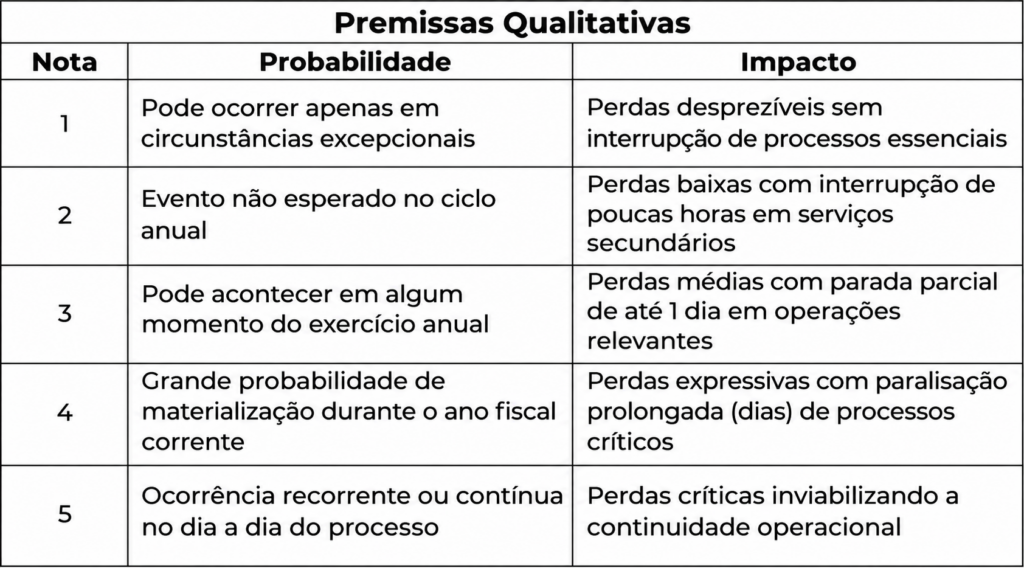
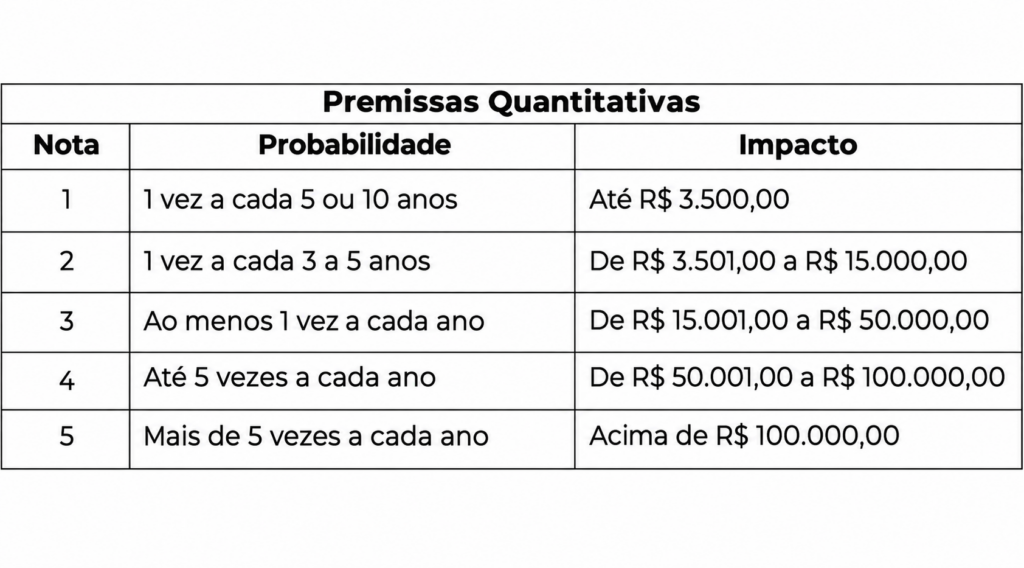
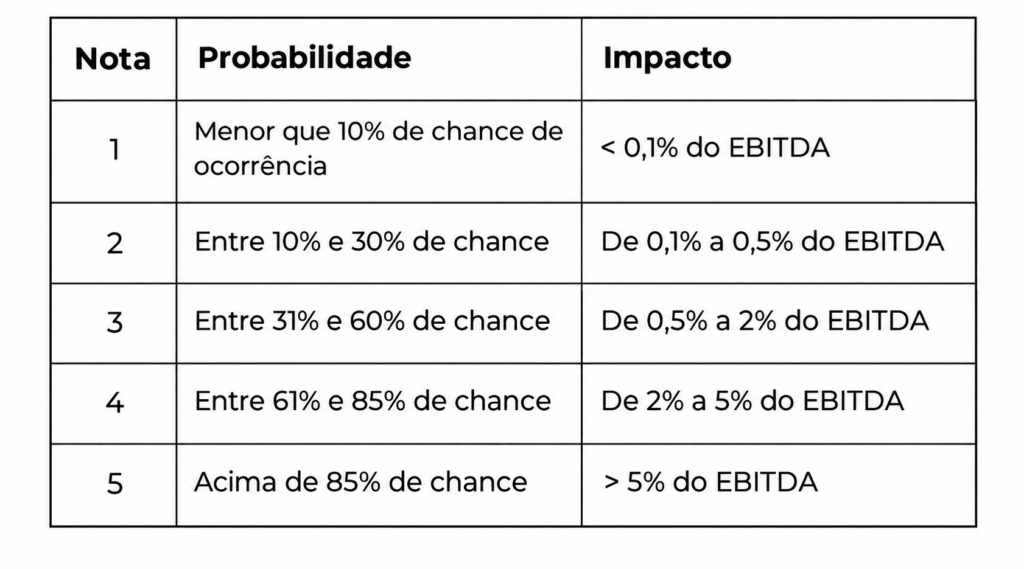
Como definir as escalas de probabilidade e impacto?
Para que a matriz de risco seja um instrumento objetivo e reduza a subjetividade dos avaliadores, a definição das escalas de probabilidade e impacto deve ancorar-se em critérios quantitativos (métricas financeiras e temporais) e qualitativos claros.
O modelo recomendado utiliza uma escala de 5 níveis (1 a 5), calibrada de acordo com o apetite a risco e o porte da organização; dentro de um horizonte de tempo pré-determinado (geralmente 12 a 24 meses).
Como montar e preencher a matriz na planilha de riscos e controles?
A estruturação de uma Planilha de Riscos e Controles transforma conceitos teóricos em uma ferramenta operacional auditável e conectada à tomada de decisão.
Para manter a clareza e facilitar o preenchimento por donos de processos (risk owners), a planilha deve ser dividida em 5 blocos sequenciais:
- Contexto e identificação: Localização e descrição técnica do risco.
- Avaliação do risco: Classificação do risco sob a ótica de impacto e probabilidade.
- Formalização dos controles: formalização das ações preventivas e detectivas para mitigação do risco.
- Avaliação do risco residual: Severidade real do risco após a avaliação de efetividade dos controles.
- Plano de tratamento e ação: Definição de ações corretivas e/ou melhorias, prazos e responsáveis.
Como calcular o nível de risco e definir as prioridades?
O cálculo do nível de risco (rating ou score) e o estabelecimento de prioridades servem para transformar dados qualitativos em uma hierarquia clara de ação para os tomadores de decisão.
O cálculo pode ser realizado em dois momentos: para o Risco Inerente (sem controles) e para o Risco Residual (após a aplicação dos controles existentes).
Os modelos mais adotados são:
Modelo Multiplicativo (Mais Comum)
Rating = Probabilidade x Impacto
- Escala: Em uma matriz 5 x 5, a localização varia de 51 a 55.
- Vantagem: Simples de automatizar em planilhas e intuitivo para equipes executivas.
Nota: Se utilizar o produto da multiplicação entre as faixas para classificação dos riscos, terão resultados idênticos que podem ter pesos estratégicos diferentes (ex.: P=1 x I=5 resulta em resultado 5, assim como P=5 x I=1, mas um impacto significativo (nível 5×1) exige atenção mais urgente que um evento de impacto irrelevante com recorrência diária (1×5).
Critérios de severidade (rating) e Escalas de priorização
A partir da pontuação obtida na relação entre probabilidade e impacto, os riscos são categorizados em faixas de severidade. Essa classificação orienta a ordem de prioridades da organização, definindo com clareza os prazos de resposta, as instâncias decisórias competentes e a obrigatoriedade de planos de ação.
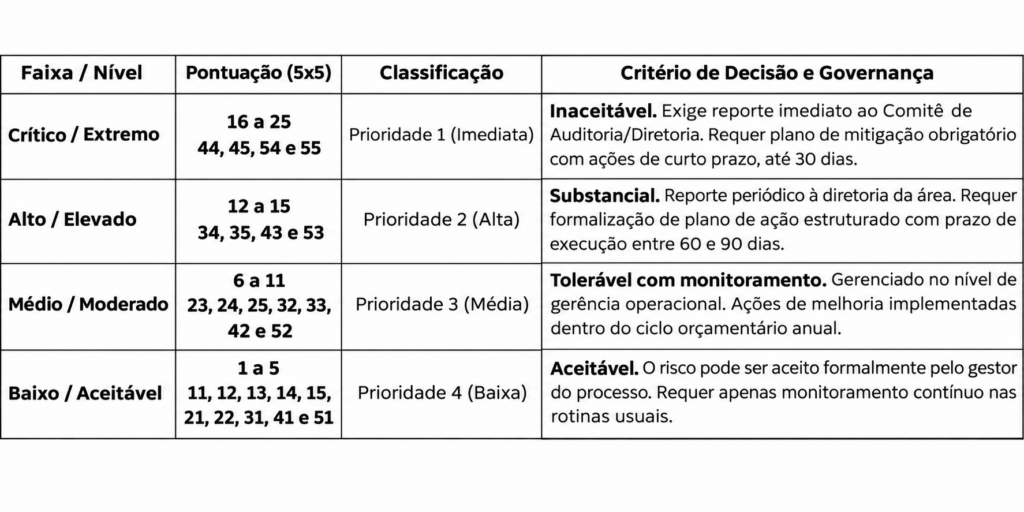
Nota: Quando múltiplos riscos caem na mesma faixa de pontuação, a priorização deve utilizar critérios complementares de gestão:
- Maior severidade de impacto: Entre dois riscos com rating 12 (P=3, I=4 x P=4, I=3), prioriza-se o de maior impacto (I=4), pois suas consequências materiais são mais severas.
- Velocidade de materialização: Risco cujo impacto se propaga instantaneamente (ex.: colapso de infraestrutura em nuvem) precede aquele cujo dano ocorre de forma lenta e incremental.
- Custo benefício do tratamento: Riscos que exigem menor esforço financeiro ou técnico com alto ganho de controle (quick wins) podem ser implementados primeiro para reduzir a exposição global rapidamente.
- Alinhamento com objetivos estratégicos: Eventos que atingem diretamente as prioridades anuais do negócio têm precedência sobre processos de apoio.
Exemplo prático de matriz de risco
Contextualização e Descrição do Evento
- Processo: Homologação e Contratação de Terceiros / Suprimentos
- Evento de Risco: Conflito de interesses
- Contexto: Contratação de fornecedor crítico contendo potencial conflito de interesses não identificado (ex.: vínculo societário, parentesco com tomadores de decisão ou pessoas politicamente expostas), decorrente de falhas no processo de Due Diligence.
- Consequência: Perdas financeiras e abalo reputacional.
Avaliação do Risco
Probabilidade: Nível 3 (Possível)
Justificativa: O volume elevado de contratações recorrentes somado à dependência exclusiva de checagens manuais cria um ambiente com exposição contínua a erros humanos e omissões.
- Impacto: Nível 5 (Altamente significativo)
Justificativa: A materialização de um escândalo por fraude ou desvio ético acarreta litígios judiciais, sanções de órgãos fiscalizadores e rescisão de contratos com parceiros estratégicos.
- Rating:
3 x 5 = 15 (Faixa de Severidade: Alto/Elevado)
Decisão: Reporte periódico à diretoria da área. Requer formalização de plano de ação estruturado com prazo de execução entre 60 e 90 dias.
Avaliação dos Controles Existentes e Diagnóstico
- Controle atual: Checklist manual de conferência documental com chancela do gestor solicitante.
- Teste de desenho e eficácia operacional: Classificado como Ineficaz ou Frágil.
- Fragilidade de Desenho (ToD): O controle atual não exige declaração explícita de conflito de interesses nem consulta a bases públicas automatizadas.
- Fragilidade de Execução (ToE): Há ausência de rastreabilidade das aprovações e risco de conivência do próprio gestor solicitante pela falta de segregação de funções.
Plano de Tratamento e Mitigação (Resposta ao Risco)
- Estratégia adotada: Mitigar (Reduzir a exposição a patamares aceitáveis).
- Ações Estruturadas:
- Automatização e Critério: Implementação de consulta automatizada a bases governamentais e certidões no ERP, calibrada pelo perfil de criticidade do fornecedor (Due Diligence baseada em risco).
- Segregação de Alçadas: Obrigatoriedade de encaminhamento de fornecedores de alta criticidade ou com apontamentos prévios à equipe de Compliance para emissão de parecer técnico.
- Matriz de Responsabilidade (RACI):
-
- Compras: Responsável pela execução e triagem primária no fluxo de compras.
- Compliance: Responsável pela validação independente e deliberação de casos sensíveis.
- Prazo de Implantação: 60 a 90 dias.